الرئيسية
أخبارعاجلة
رياضة
- الأخبار الرياضية
- أخبار الرياضة
- فيديو أخبار الرياضة
- نجوم الملاعب
- أخبار الرياضة
- ملاعب عربية وعالمية
- بطولات
- أخبار الأندية العربية
- مقابلات
- رياضة عربية
- رياضة عالمية
- موجب
- سالب
- مباريات ونتائج
- كرة الطائرة
- كرة اليد
- كرة السلة
- رمي
- قفز
- الجري
- تنس
- سيارات
- غولف
- سباق الخيل
- مصارعة
- جمباز
- أخبار المنتخبات
- تحقيقات
- مدونات
- أخبار المحترفين
- غاليري
ثقافة
إقتصاد
فن وموسيقى
أزياء
صحة وتغذية
سياحة وسفر
ديكور
آخر تحديث GMT17:24:32


آخر تحديث GMT17:24:32
برمجيات ضارة على شكل تطبيقات شعبية تستهدف مُستخدمي نظام أندرويد
برمجيات ضارة على شكل تطبيقات شعبية تستهدف مُستخدمي نظام أندرويد
القاهرة – العرب اليوم
يعمل القراصنة على سرقة بيانات ومعلومات بطاقات الائتمان في أوروبا عن طريق البرامج الضارة التي بإمكانها مُحاكاة واجهات المُتسخدم لعدد من التطبيقات الشعبية مثل تطبيق خدمات الركوب أوبر وتتطبيق التراسل الفوري واتس اب ومتجر جوجل بلاي.
وتستهدف البرمجيات الضارة ، وفقًا لتصريحات شركة “فاير آي” FireEye التي كشفت عن العملية، مُستخدمي نظام أندرويد في الدنمارك وإيطاليا وألمانيا، والتي تنتشر من خلال حملة تصيد تتم عبر خدمة الرسائل القصيرة SMS.
وتعمل البرمجيات الضارة وبمجرد تحميلها على خلق واجهات مُستخدم وهمية على الهاتف تُغطي التطبيقات الأصلية، وتعمل هذه الواجهات على طلب معلومات بطاقة الائتمان ومن ثم القيام بإرسال البيانات التي تم إدخالها إلى القراصنة.
وتتطور هذه البرمجيات الضارة بشكل مُستمر، حيث لاحظت شركة الحماية والأمن الإلكتروني ومُنذ شهر فبراير/شباط الماضي وجود أكثر من 55 برنامج ضار في أوروبا يستخدم نفس هذا الأسلوب.
واستهدفت الإصدارات السابقة من هذه البرمجيات الضارة تطبيقات مصرفية، إلا أنها الآن تُحاكي واجهات برامج وتطبيقات أكثر شعبية بما في ذلك واتس اب وجوجل بلاي.
وأشارت الشركة إلى أن المُستخدمين غالبًا ما يميلون إلى إدخال معلومات بطاقة الائتمان عبر هذه المنتجات كما يقومون بإدخالها في التطبيقات المصرفية.
ويعمل القراصنة على استهداف مثل هذه التطبيقات من أجل الحصول على اكبر عوائد مادية ممكنة وذلك لامتلاكها قاعدة مُستخدمين كبيرة، كما انهم استهدفوا في بعض الحالات تطبيقات يوتيوب وأوبر وتطبيق التراسل الصيني وي تشات WeChat.
وعمد القراصنة إلى إرسال رسائل قصيرة تحتوي على رابط لخداع ضحاياهم في سبيل نشر البرمجيات الخبيثة، وتدعو الرسالة الضحايا إلى النقر على الرابط مع عبارة “لم نتمكن من تسليم طلبك يرجى التحقق من معلومات الشحن الخاصة بك هنا”.
وقد لاحظت شركة فاير آي منذ شهر فبراير/شباط وجود خمس حملات مُختلفة تقوم بنشر البرمجيات الخبيثة، وتمكن القراصنة ضمن حملة واحدة توليد 130 ألف نقرة على المواقع التي تستضيف البرمجيات الخبيثة.
ويعتبر من الصعوبة بمكان الكشف عن الإصدارات الحديثة من البرمجيات الخبيثة، ووفقأ لشركة الحماية فإن 6 أدوات فقط من أصل 54 أداة لمكافحة الفيروسات تمكنت من اكتشاف الخطر.
وتتصل هذه البرمجيات الضارة بخودام اتصال موجودة في دولة الإمارات العربية المتحدة وألمانيا وإيطاليا ولاتفيا وهولندا.

صندوق النقد يحذر من هشاشة الاقتصاد الأوروبي ويدعو إلى تسريع الإصلاحات

بروكسل - السعوديه اليوم
حذّر مدير إدارة أوروبا في صندوق النقد الدولي، ماتيوش شتشوريك، اليوم الجمعة، من أن الاقتصاد الأوروبي يواجه نمواً هشاً ويتعين عليه تسريع وتيرة الإصلاحات الهيكلية لتعزيز قدرته على الصمود في وجه الأزمات المستقبلية. Ù...المزيدحسين فهمي يكشف كواليس الدورة الـ47 لمهرجان القاهرة السينمائي ويدافع عن البوستر ويشيد بتكريم آسر ياسين

القاهرة ـ السعودية اليوم
تحدث الفنان حسين فهمي، رئيس مهرجان القاهرة السينمائي الدولي، عن الاختلافات في الدورة الـ 47 من المهرجان، معربًا عن سعادته بكون راعيًا إعلاميًا رسميًا في المهرجان، وحرص على توجيه الشكر إلى المهندس ورجل الأعمال ص...المزيدمايكروسوفت تواجه انقطاعاً عالمياً في خدماتها مع تحذيرات من تكرار توقف الخوادم

واشنطن - السعودية اليوم
شهدت خدمات شركة "مايكروسوفت" انقطاعاً مفاجئاً على نطاق عالمي، يوم أمس الخميس، مما تسبب في موجة اضطرابات واسعة أدت إلى توقف العديد من منصاتها الرقمية عن العمل. وأوضحت الشركة، في بيان لها، أنها تبذل قصارى جهدها ...المزيدحور القاسمي تفتتح معرض للتبادل الحضاري بين الصين والعالم الإسلامي
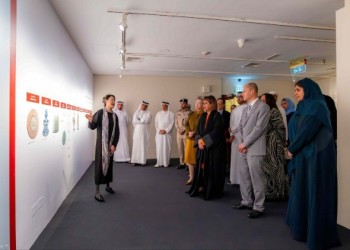
الشارقة ـ السعودية اليوم
افتتحت الشيخة حور بنت سلطان القاسمي، رئيسة هيئة الشارقة للمتاحف، معرض "الإرث المشترك: الحوار والتفاعل بين حضارة الصين والحضارة الإسلامية" الذي يستضيفه متحف الشارقة للحضارة الإسلامية ويُعد الأول الذي ينظم...المزيد

GMT 17:24 2026 الجمعة ,13 تشرين الثاني / نوفمبر
آيزنكوت يرفض الإساءة للمواطنين العرب في إسرائيل رداً على هجوم نتنياهو وحلفائه
GMT 08:46 1970 الخميس ,12 تشرين الثاني / نوفمبر
ويتكوف وكوشنر يصلان موسكو للقاء بوتين عقب محادثات أبوظبي واتفاق مبدئي على أكبر تبادل للأسرى بين روسيا وأوكرانيا
GMT 09:03 2026 الخميس ,12 تشرين الثاني / نوفمبر
معرض "الشارقة" للكتاب يناقش إتاحة 100 ألف كتاب إلكتروني عربي خلال ثلاث سنوات
GMT 06:56 2026 الخميس ,12 تشرين الثاني / نوفمبر
تقييم حيلة زراعة النعناع في الجراب بين الترند وحقائق البستنة العملية
GMT 07:02 2026 الجمعة ,13 تشرين الثاني / نوفمبر
الحرس الثوري الإيراني يعلن ضرب رادار إنذار مبكر أميركياً في البحرين
GMT 10:46 2026 الجمعة ,13 تشرين الثاني / نوفمبر
هيفاء وهبي وسانت ليفانت يثيران غضب جمهور فضل شاكر
GMT 15:05 2026 الخميس ,12 تشرين الثاني / نوفمبر
أردوغان يدعو لاستئناف المفاوضات الأميركية الإيرانية دون تأخير
GMT 06:02 2025 الجمعة ,05 أيلول / سبتمبر
حظك اليوم برج الجوزاء الجمعة 05 سبتمبر/ أيلول 2025
GMT 06:10 2025 الجمعة ,05 أيلول / سبتمبر
حظك اليوم برج الميزان الجمعة 05 سبتمبر/ أيلول 2025
GMT 15:43 2019 الأربعاء ,01 أيار / مايو
تعيش جوًا من التغييرات الجذرية في طاقم العمل والخطط المقررة
GMT 17:15 2019 الأحد ,31 آذار/ مارس
تُتاح لك فرص عدّة لكي تخرج وتلتقي بالناس وتنال الإعجاب
GMT 09:17 2019 الخميس ,01 آب / أغسطس
تعيش أجواء إيجابية ومهمة في حياتك المهنية والعاطفية
GMT 08:54 2021 الأربعاء ,03 شباط / فبراير
يحالفك الحظ في الايام الأولى من الشهر
GMT 16:03 2021 الخميس ,07 كانون الثاني / يناير
حظك اليوم برج الجوزاء الخميس 7 يناير/كانون الثاني 2021
GMT 11:26 2020 الإثنين ,29 حزيران / يونيو
يبدأ الشهر مع تلقيك خبراً جيداً يفرحك كثيراً
GMT 14:52 2020 الأحد ,01 آذار/ مارس
أمامك فرص مهنية جديدة غير معلنة
GMT 16:28 2021 الإثنين ,15 شباط / فبراير
"دارة الملك عبدالعزيز " تقيم ورشة للمختصين في الخط العربي
GMT 13:49 2020 الخميس ,12 آذار/ مارس
غلق بوابات "القاهرة - الإسكندرية" الصحراوي بسبب تجمع المياه
GMT 09:16 2019 السبت ,09 شباط / فبراير
شهر العسل في أنطاليا يكشف أسرار الترفيه والاسترخاء
GMT 14:58 2017 الإثنين ,21 آب / أغسطس
إدارة النصر تمنح ويليام جيبور إجازة لإنهاء ارتباطاته الخاصة
GMT 02:40 2020 الجمعة ,05 حزيران / يونيو
إصابة مقدم برنامج "نفسنة" على القاهرة والناس بفيروس كورونا
GMT 21:08 2019 السبت ,14 أيلول / سبتمبر
خالد الصاوي طبيب نفسي للمرة الثانية في السينما
GMT 17:09 2019 السبت ,20 تموز / يوليو
واشنطن تعلق التزامها باتفاقية نزع الصواريخ النووية المتوسطة
GMT 17:10 2018 السبت ,15 كانون الأول / ديسمبر
اليابان تكشف سر انقراض الديناصورات


Maintained and developed by Arabs Today Group SAL
جميع الحقوق محفوظة لمجموعة العرب اليوم الاعلامية 2025 ©
Maintained and developed by Arabs Today Group SAL
جميع الحقوق محفوظة لمجموعة العرب اليوم الاعلامية 2025 ©


أرسل تعليقك